Domain radiometrisch.de kaufen?
Wir ziehen mit dem Projekt
radiometrisch.de um.
Sind Sie am Kauf der Domain
radiometrisch.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain radiometrisch.de kaufen?
Wie funktioniert ein Detektor zur Messung von ionisierender Strahlung?
Ein Detektor zur Messung von ionisierender Strahlung besteht aus einem Material, das durch die Strahlung ionisiert wird. Die entstehenden Ladungsträger werden dann gemessen und in ein elektrisches Signal umgewandelt. Dieses Signal kann dann zur Bestimmung der Intensität und Art der Strahlung verwendet werden. **
Wie funktioniert ein Detektor zur Messung von radioaktiver Strahlung?
Ein Detektor zur Messung von radioaktiver Strahlung besteht aus einem Material, das bei Kontakt mit radioaktiver Strahlung ionisiert wird. Die entstehenden Ladungen werden gemessen und in ein elektrisches Signal umgewandelt. Dieses Signal wird dann von einem Messgerät angezeigt, um die Intensität der Strahlung zu bestimmen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
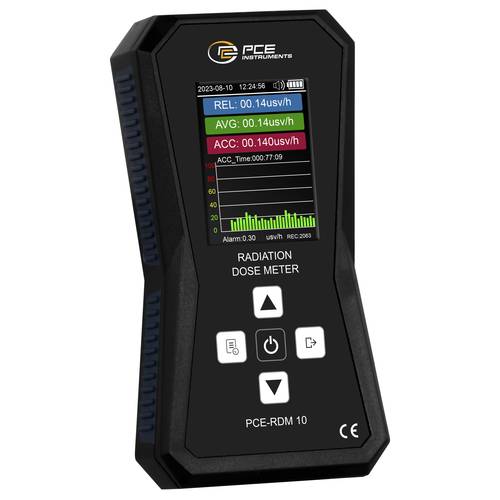
PCE Instruments Strahlen Dosimeter PCE-RDM 10 | |β |X Strahlung |0,01 ... 99,99 µSv/h |Alarm|Echtzeit |USB-C |SpeicherDas Strahlenmessgerät ist ein portables Handgerät zur Messung von Beta-, Gamma- und Röntgenstrahlen. Eine GM-Röhre (Geiger-Müller-Zählrohr) detektiert dabei Strahlenexposition die für Mensch und Umwelt schädlich sein kann. Der Echtzeitwert, der Mittelwert und die akkumulierte Dosis werden dabei auf dem großen Farbdisplay vom Strahlenmessgerät angezeigt. Zudem kann das Strahlenmessgerät ein Balkendiagramm der zuletzt gemessenen Echtzeitwerte anzeigen. Durch einen einstellbaren Alarmwert kann der Benutzer bei Überschreiten des Grenzwertes gewarnt werden. Das Strahlenmessgerät verfügt über einen Datenspeicher für 167857 Werte die per Tastendruck aufgerufen werden können. Das Speicherintervall und auch die automatische Abschaltung kann zeitlich verändert oder abgeschaltet werden. In den Einstellungen des Strahlen-Dosimeter kann aus 4 Menüsprachen gewählt werden. Verwendung findet das Strahlenmessgerät in der allgemeinen Bevölkerung, bei Personen die beruflich einer Strahlenexposition ausgesetzt sind und auch in weiteren Gebieten wo ein gesundheitliches Risiko durch Strahlung gegeben ist.169,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments Strahlen Dosimeter PCE-RDM 15 |X-, - und β-Strahlung |0,01 µSv/h ... 50 mSv/h |Alarm |Echtzeit |USB-CDas Strahlungsmessgerät ist ein tragbares Gerät, das hauptsächlich zur Überwachung von X-, - und β-Strahlung eingesetzt wird. Das Strahlungsmessgerät ist mit einem Glas-Geiger-Müller-Zählrohr (GM-Röhre) ausgestattet, das für seine hohe Messgenauigkeit und Empfindlichkeit bekannt ist, und verfügt über ein 2,4-Zoll-TFT-LCD-Display. Das Strahlungsmessgerät bietet akustische, visuelle und Vibrationsalarme, deren Grenzwerte für Dosisleistung und Gesamtdosis individuell einstellbar sind. Es ermöglicht die gleichzeitige Echtzeitmessung der Dosisleistung und die Aufzeichnung der kumulierten Dosis über einen festgelegten Zeitraum. Darüber hinaus zeigt das Gerät die Minimal-, Maximal- und Durchschnittswerte der Messungen an. Die mitgelieferte Software ermöglicht eine Live-Messung sowie das Übertragen der Daten aus dem internen Speicher. Dank seiner kompakten Bauweise, Energieeffizienz und Vielseitigkeit ist das Strahlungsmessgerät sowohl für den professionellen als auch für den privaten Einsatz bestens geeignet.126,01 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Pelt, Louise: Die Halbwertszeit von GlückDie Halbwertszeit von Glück , Roman. Ein lebenskluger Roman über die große Frage: Was bedeutet eigentlich Glück? , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Pelt, Louise, Seitenzahl/Blattzahl: 432, Themenüberschrift: FICTION / General, Keyword: Adoption; DDR; Familie; Familiengeheimnis; Freundschaft; Literarische Unterhaltung; Mauerfall; Mutter; Tochter, Fachschema: Amsterdam / Roman, Erzählung~Los Angeles / Roman, Erzählung~DDR / Roman, Erzählung~Achtziger Jahre / Roman, Erzählung, Region: Amsterdam~Los Angeles~Ostdeutschland, DDR, Zeitraum: 1980 bis 1989 n. Chr.~2000 bis 2009 n. Chr.~2010 bis 2019 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lübbe, Verlag: Lübbe, Verlag: Lbbe, Länge: 218, Breite: 147, Höhe: 40, Gewicht: 624, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beneke, Sabine: HALBwertsZeit - Zum Umgang mit 'abgelaufenen' SammlungenHALBwertsZeit - Zum Umgang mit 'abgelaufenen' Sammlungen , Haben Sammlungen eine Halbwertszeit? Unterschiedliche Interessen, gesellschaftliche Entwicklungen und Diskurse beeinflussen, wann eine Sammlung oder Sammlungspräsentation für veraltet erklärt wird und welche Handlungszwänge oder Optionen daraus erwachsen. Die Überarbeitung oder Neuausrichtung einer Sammlung setzen eine kritische Auseinandersetzung mit den für gültig erachteten Kriterien voraus, die unter anderem die Herkunft, Zusammensetzung, Zielsetzung und Bedeutung einer Sammlung betreffen. Die Beiträge dieses Buches verbinden historische Rückblicke mit aktuellen Fragestellungen nach den Gründen und Umständen, die zu der Einschätzung führen, dass die Halbswertszeit einer Sammlung überschritten sei. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20241015, Produktform: Kartoniert, Autoren: Beneke, Sabine~Thorausch, Thomas~Vahrson, Viola~Stegmann, Markus~Breuer, Lars~Joachimides, Alexis~Kothenschulte, Daniel~Meyer, Andrea~Ochs, Thomas~Schallenberg, Nina~Semmerling, Linnea~Teufel, Phillip, Redaktion: Breuer, Lars~Vahrson, Viola, Seitenzahl/Blattzahl: 208, Themenüberschrift: ART / Collections, Catalogs, Exhibitions / General, Keyword: Alexis Joachimides; Andrea Meyer; Berlin; DCV; Daniel Kothenschulte; Dr. Cantz'sche Verlagsgesellschaft; Düsseldorf; HALBwertsZeit; HALBwertsZeit - Zum Umgang mit 'abgelaufenen' Sammlungen; Halbwertszeit; Hochschule Düsseldorf; Humboldtforum; Kulturtheorie; Kunst; Kunsttheorie; Lars Breuer; Linnea Semmerling; Markus Stegmann; Nina Schallenberg; Peter Behrens School of Arts; Phillip Teufel; Sabine Beneke; Sammlung; Sammlungen; Sammlungspräsentation; Thomas Ochs; Thomas Thorausch; Viola Vahrson; Zeitgenössische Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Restaurierung - Restaurator~Ausstellungskatalog, Fachkategorie: Kunst: Erhaltung und Restauration~Ausstellungskataloge, Museumskataloge und Sammlungen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 160, Höhe: 14, Gewicht: 318, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **


Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
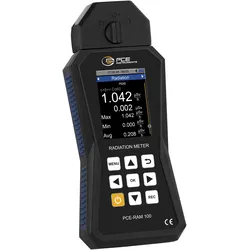
PCE Instruments, Detektor, PCE-RAM 100 Geigerzähler Strahlung: Gamma, Alpha, Beta akustischDas Strahlungsmessgerät bietet umfassende Messfunktionen für α-, β- und γ-Strahlung und ist das Messinstrument für professionelle Strahlenmessungen. Mit der Fähigkeit, die akkumulierte Strahlendosis präzise zu erfassen und die Strahlung sowohl in cps (Counts per Second) als auch cpm (Counts per Minute) zu zählen, liefert das Strahlungsmessgerät jederzeit genaue und verlässliche Messdaten. Der integrierte Datenlogger mit 32 GB Speicher speichert die Messwerte und ermöglicht eine detaillierte Analyse. Der Messverlauf wird auf dem TFT-Farbdisplay grafisch angezeigt. Zudem können individuelle Alarmgrenzen am Strahlenmessgerät festgelegt werden: Eine Warnmeldung erscheint, wenn ein bestimmter Strahlenwert oder eine definierte Strahlendosis überschritten wird. Ein weiteres Merkmal des Strahlungsmessgeräts ist die akustische Strahlenimpulsausgabe. Jeder erfasste Strahlungsimpuls wird durch einen Ton hörbar gemacht, was unmittelbares Feedback über die Strahlungsaktivität in der Umgebung ermöglicht. Diese Funktion kann auch deaktiviert werden. Der integrierte Datenlogger kann mit Tastendruck oder nach Eingabe einer Startzeit bis zu 10 Millionen Messpunkte aufzeichnen. Dieses Strahlungsmessgerät kombiniert Präzision, Benutzerfreundlichkeit und innovative Technologie – ein unverzichtbares Werkzeug für den sicheren Umgang mit radioaktiven Materialien. Strahlenschutzbeauftragte und Sicherheitskräfte nutzen das Strahlungsmessgerät, wenn sie radioaktiven Umgebungen ausgesetzt sind. Aber auch in wissenschaftlichen Bereichen wie Nuklearforschung, Medizinphysik oder zur einfachen Umweltüberwachung ist es schnell einsetzbar.495,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments Strahlen Dosimeter PCE-RDM 10 | |β |X Strahlung |0,01 ... 99,99 µSv/h |Alarm|Echtzeit |USB-C |SpeicherDas Strahlenmessgerät ist ein portables Handgerät zur Messung von Beta-, Gamma- und Röntgenstrahlen. Eine GM-Röhre (Geiger-Müller-Zählrohr) detektiert dabei Strahlenexposition die für Mensch und Umwelt schädlich sein kann. Der Echtzeitwert, der Mittelwert und die akkumulierte Dosis werden dabei auf dem großen Farbdisplay vom Strahlenmessgerät angezeigt. Zudem kann das Strahlenmessgerät ein Balkendiagramm der zuletzt gemessenen Echtzeitwerte anzeigen. Durch einen einstellbaren Alarmwert kann der Benutzer bei Überschreiten des Grenzwertes gewarnt werden. Das Strahlenmessgerät verfügt über einen Datenspeicher für 167857 Werte die per Tastendruck aufgerufen werden können. Das Speicherintervall und auch die automatische Abschaltung kann zeitlich verändert oder abgeschaltet werden. In den Einstellungen des Strahlen-Dosimeter kann aus 4 Menüsprachen gewählt werden. Verwendung findet das Strahlenmessgerät in der allgemeinen Bevölkerung, bei Personen die beruflich einer Strahlenexposition ausgesetzt sind und auch in weiteren Gebieten wo ein gesundheitliches Risiko durch Strahlung gegeben ist.169,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments Strahlen Dosimeter PCE-RDM 15 |X-, - und β-Strahlung |0,01 µSv/h ... 50 mSv/h |Alarm |Echtzeit |USB-CDas Strahlungsmessgerät ist ein tragbares Gerät, das hauptsächlich zur Überwachung von X-, - und β-Strahlung eingesetzt wird. Das Strahlungsmessgerät ist mit einem Glas-Geiger-Müller-Zählrohr (GM-Röhre) ausgestattet, das für seine hohe Messgenauigkeit und Empfindlichkeit bekannt ist, und verfügt über ein 2,4-Zoll-TFT-LCD-Display. Das Strahlungsmessgerät bietet akustische, visuelle und Vibrationsalarme, deren Grenzwerte für Dosisleistung und Gesamtdosis individuell einstellbar sind. Es ermöglicht die gleichzeitige Echtzeitmessung der Dosisleistung und die Aufzeichnung der kumulierten Dosis über einen festgelegten Zeitraum. Darüber hinaus zeigt das Gerät die Minimal-, Maximal- und Durchschnittswerte der Messungen an. Die mitgelieferte Software ermöglicht eine Live-Messung sowie das Übertragen der Daten aus dem internen Speicher. Dank seiner kompakten Bauweise, Energieeffizienz und Vielseitigkeit ist das Strahlungsmessgerät sowohl für den professionellen als auch für den privaten Einsatz bestens geeignet.126,01 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein Detektor zur Messung von ionisierender Strahlung?
Ein Detektor zur Messung von ionisierender Strahlung besteht aus einem Material, das durch die Strahlung ionisiert wird. Die entstehenden Ladungsträger werden dann gemessen und in ein elektrisches Signal umgewandelt. Dieses Signal kann dann zur Bestimmung der Intensität und Art der Strahlung verwendet werden. **
-
Wie funktioniert ein Detektor zur Messung von radioaktiver Strahlung?
Ein Detektor zur Messung von radioaktiver Strahlung besteht aus einem Material, das bei Kontakt mit radioaktiver Strahlung ionisiert wird. Die entstehenden Ladungen werden gemessen und in ein elektrisches Signal umgewandelt. Dieses Signal wird dann von einem Messgerät angezeigt, um die Intensität der Strahlung zu bestimmen. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Ähnliche Suchbegriffe für Phishing
-
Pelt, Louise: Die Halbwertszeit von GlückDie Halbwertszeit von Glück , Roman. Ein lebenskluger Roman über die große Frage: Was bedeutet eigentlich Glück? , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Pelt, Louise, Seitenzahl/Blattzahl: 432, Themenüberschrift: FICTION / General, Keyword: Adoption; DDR; Familie; Familiengeheimnis; Freundschaft; Literarische Unterhaltung; Mauerfall; Mutter; Tochter, Fachschema: Amsterdam / Roman, Erzählung~Los Angeles / Roman, Erzählung~DDR / Roman, Erzählung~Achtziger Jahre / Roman, Erzählung, Region: Amsterdam~Los Angeles~Ostdeutschland, DDR, Zeitraum: 1980 bis 1989 n. Chr.~2000 bis 2009 n. Chr.~2010 bis 2019 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lübbe, Verlag: Lübbe, Verlag: Lbbe, Länge: 218, Breite: 147, Höhe: 40, Gewicht: 624, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beneke, Sabine: HALBwertsZeit - Zum Umgang mit 'abgelaufenen' SammlungenHALBwertsZeit - Zum Umgang mit 'abgelaufenen' Sammlungen , Haben Sammlungen eine Halbwertszeit? Unterschiedliche Interessen, gesellschaftliche Entwicklungen und Diskurse beeinflussen, wann eine Sammlung oder Sammlungspräsentation für veraltet erklärt wird und welche Handlungszwänge oder Optionen daraus erwachsen. Die Überarbeitung oder Neuausrichtung einer Sammlung setzen eine kritische Auseinandersetzung mit den für gültig erachteten Kriterien voraus, die unter anderem die Herkunft, Zusammensetzung, Zielsetzung und Bedeutung einer Sammlung betreffen. Die Beiträge dieses Buches verbinden historische Rückblicke mit aktuellen Fragestellungen nach den Gründen und Umständen, die zu der Einschätzung führen, dass die Halbswertszeit einer Sammlung überschritten sei. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20241015, Produktform: Kartoniert, Autoren: Beneke, Sabine~Thorausch, Thomas~Vahrson, Viola~Stegmann, Markus~Breuer, Lars~Joachimides, Alexis~Kothenschulte, Daniel~Meyer, Andrea~Ochs, Thomas~Schallenberg, Nina~Semmerling, Linnea~Teufel, Phillip, Redaktion: Breuer, Lars~Vahrson, Viola, Seitenzahl/Blattzahl: 208, Themenüberschrift: ART / Collections, Catalogs, Exhibitions / General, Keyword: Alexis Joachimides; Andrea Meyer; Berlin; DCV; Daniel Kothenschulte; Dr. Cantz'sche Verlagsgesellschaft; Düsseldorf; HALBwertsZeit; HALBwertsZeit - Zum Umgang mit 'abgelaufenen' Sammlungen; Halbwertszeit; Hochschule Düsseldorf; Humboldtforum; Kulturtheorie; Kunst; Kunsttheorie; Lars Breuer; Linnea Semmerling; Markus Stegmann; Nina Schallenberg; Peter Behrens School of Arts; Phillip Teufel; Sabine Beneke; Sammlung; Sammlungen; Sammlungspräsentation; Thomas Ochs; Thomas Thorausch; Viola Vahrson; Zeitgenössische Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Restaurierung - Restaurator~Ausstellungskatalog, Fachkategorie: Kunst: Erhaltung und Restauration~Ausstellungskataloge, Museumskataloge und Sammlungen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 160, Höhe: 14, Gewicht: 318, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.